Zdalny dostęp do Subiekta nexo i GT przez Cloudflare Zero Trust – sklepy, magazyn i praca z domu
Subiekt stoi na serwerze w magazynie, a sprzedaje się w trzech sklepach stacjonarnych. Albo właściciel chce wystawić fakturę z domu, a księgowa sprawdzić stany bez jeżdżenia do biura. Tak wdrażamy to u klientów: bez otwierania portów na routerze, bez publicznego adresu IP i bez wystawiania bazy SQL do internetu.
Dlaczego to w ogóle problem
Subiekt nexo i Subiekt GT pracują na bazie Microsoft SQL Server. Każde stanowisko łączy się bezpośrednio z serwerem SQL – w sieci lokalnej to po prostu działa. Kłopot zaczyna się, gdy stanowisko jest w innym budynku. InsERT w opisie linii nexo wymienia pracę zdalną i oddziałową w ramach licencji podstawowej, ale samego połączenia z serwerem nie dostarcza – to trzeba zbudować.
Spotykamy cztery podejścia:
Agencja CISA w swoim poradniku o ransomware pisze wprost, żeby nie wystawiać usług takich jak pulpit zdalny do internetu, a podatności w VPN-ach wymienia wśród typowych dróg wejścia do firm. Dlatego przy wdrożeniach Subiekta stawiamy na czwarty model.
Jak to działa
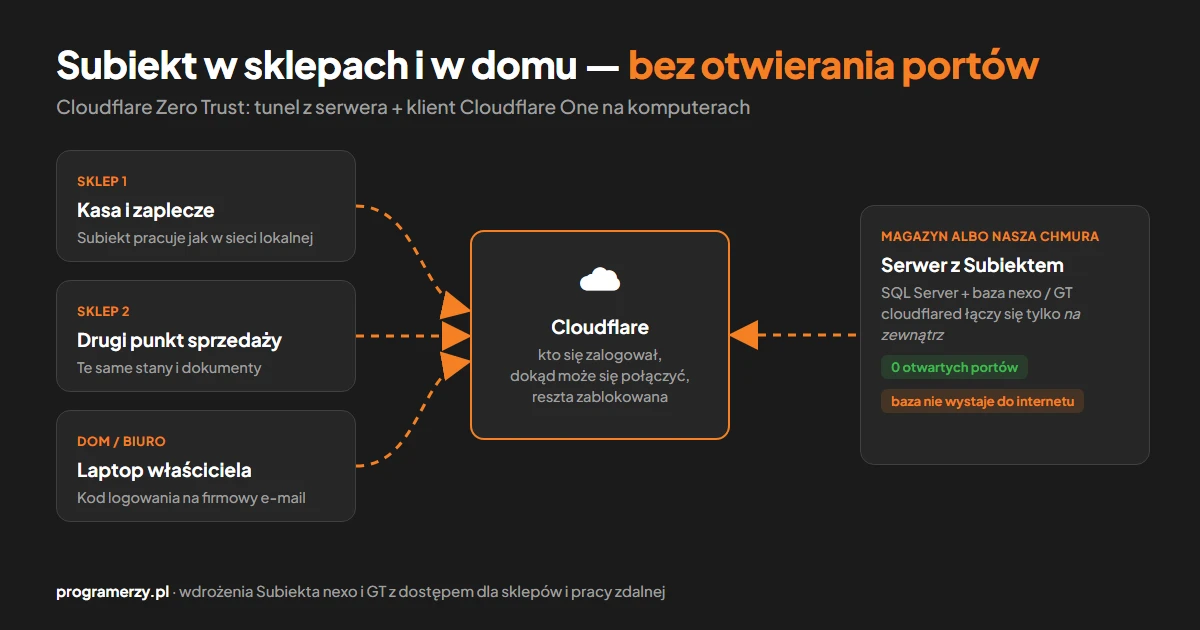
Układ ma dwa elementy:
Pomiędzy nimi Cloudflare sprawdza, kto się zalogował i dokąd może się połączyć. Wszystko, na co nie ma reguły, jest blokowane – tak też zaleca dokumentacja: najpierw zakaz dla całej przestrzeni adresów prywatnych, potem pojedyncze wyjątki.
Dwa warianty, które wdrażamy
Serwer u Ciebie: magazyn i sklepy stacjonarne
Typowy przykład z naszych wdrożeń: sieć sklepów stacjonarnych z serwerem w magazynie. Na serwerze Windows Server z SQL Server Express i bazą Subiekta nexo, obok tunel Cloudflare. Komputery w sklepach mają klienta Cloudflare One i logują się firmowym adresem e-mail – kod przychodzi na skrzynkę, jest ważny 10 minut i jednorazowy. Reguła dla sklepów pozwala na połączenie tylko z siecią magazynu i niczym więcej.
Dla sklepu wygląda to tak, jakby stał w tym samym budynku co serwer: te same stany, te same dokumenty, sprzedaż widoczna od razu w magazynie. Nie ma osobnych baz per sklep i nocnej synchronizacji.
Subiekt w naszej chmurze
Drugi wariant: serwera w firmie nie ma albo jest za stary, więc Subiekt z SQL Serverem działa na maszynie wirtualnej w naszej infrastrukturze, z codzienną kopią zapasową. Pracownicy łączą się dokładnie tak samo – przez klienta Cloudflare One, logując się adresem w domenie firmy. Reguła pozwala każdemu z tej domeny połączyć się z jednym adresem: serwerem tego klienta. Na tej samej maszynie mogą działać integracje ze sklepem internetowym czy marketplace’ami, bo mają bazę pod ręką. To w praktyce „Subiekt w chmurze”, tylko na licencji, którą firma już ma.
Kto ma dostęp i jak go odebrać
To największa różnica względem klasycznego VPN-a na routerze:
- Logowanie osobą, nie plikiem konfiguracyjnym. Dostęp dostaje konkretny adres e-mail albo cała domena firmy. Można też podpiąć logowanie przez Google lub Microsoft.
- Dostęp tylko tam, gdzie trzeba. Reguły patrzą na adres e-mail i adres docelowy. Pracownik sklepu dociera do serwera Subiekta, ale nie do drukarek w biurze ani do komputera księgowej. Każdy klient u nas ma własną regułę „pozwól” i własną „zablokuj resztę”.
- Odebranie dostępu jednym kliknięciem. Odchodzi pracownik albo ginie laptop – w panelu unieważniamy to urządzenie. Nie trzeba zmieniać haseł na routerze ani rozsyłać nowych konfiguracji.
- Kilka sieci o tym samym adresie. Sklepy i magazyny bardzo często mają tę samą podsieć 192.168.1.0/24. Cloudflare rozdziela je sieciami wirtualnymi, więc nie trzeba przenumerowywać sieci w żadnej lokalizacji.
Na co uważać – rzeczy, które wychodzą przy wdrożeniach
Ile to kosztuje
Ceny Cloudflare z cennika Zero Trust (listopad 2026) – przed decyzją warto sprawdzić aktualne warunki.
Najczęstsze pytania
Czy to działa z Subiektem GT, czy tylko z nexo?
Z obydwoma – oba programy łączą się z bazą SQL Server, a tunel przenosi to połączenie bez względu na program. To samo dotyczy innych programów na SQL Serverze, np. Rewizora czy Gratyfikanta.
Czy pracownik musi coś konfigurować?
Instaluje aplikację, wpisuje nazwę organizacji i swój adres e-mail, przepisuje kod z maila. Resztę – adres serwera w Subiekcie, reguły – ustawiamy my. Zajmuje to kilka minut na stanowisko.
Co, jeśli internet w sklepie padnie?
Sklep traci połączenie z bazą tak samo, jak przy każdym innym rozwiązaniu z jedną centralną bazą. Przy niestabilnym łączu zalecamy łącze zapasowe, np. LTE – po powrocie internetu klient Cloudflare One sam wznawia połączenie.
Czy Cloudflare widzi moje dane?
Ruch do serwera SQL przechodzi przez sieć Cloudflare w zaszyfrowanym tunelu. Jeśli firma ma wymagania co do przetwarzania danych przez dostawców, sprawdzamy je razem przed wdrożeniem – przy wariancie chmurowym serwer i tak stoi w naszej infrastrukturze w Polsce.
Porozmawiajmy o Twoim przypadku
Wdrażamy Subiekta nexo i GT razem z dostępem dla sklepów, oddziałów i pracy zdalnej, a do tego integracje Subiekta nexo ze sklepami i marketplace’ami. Jeśli dziś sklepy pracują na osobnych bazach albo ktoś „łączy się przez TeamViewera do komputera w magazynie” – da się to uporządkować bez wymiany programu. Więcej o tym, co psuje się przy spinaniu sklepu z ERP, w artykule Sklep spięty z ERP – na czym najczęściej się to psuje.